Per reforçar la solidaritat i les capacitats de la Unió Europea per detectar les amenaces i incidents de ciberseguretat, preparar-se per afrontar-los i respondre-hi, els representants dels estats membres (Coreper) van arribar a una posició comuna sobre l’anomenat acte de cibersolidaritat. El projecte de reglament estableix les capacitats de la Unió per fer que Europa sigui més resistent i reactiva davant les amenaces cibernètiques, alhora que reforça els mecanismes de cooperació.

La proposta de la Comissió té com a objectiu principal:
- Donar suport a la detecció i la conscienciació d’amenaces i incidents de ciberseguretat importants o a gran escala.
- Reforçar la preparació davant d’amenaces i protegir les entitats crítiques i els serveis essencials, com ara hospitals i serveis públics.
- Reforçar la solidaritat en l’àmbit de la UE, la gestió concertada de les crisis i les capacitats de resposta entre els estats membres.
- Contribuir a garantir un paisatge digital segur tant per als ciutadans com per a les empreses.
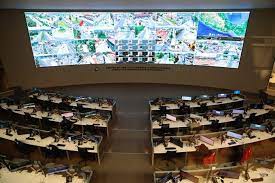
Per detectar les principals amenaces cibernètiques de manera ràpida i eficaç, l’esborrany de reglament estableix un escut cibernètic europeu, que és una infraestructura paneuropea formada per centres d’operacions de seguretat nacionals i transfronterers a tota la Unió. Són entitats encarregades de compartir informació per detectar les ciberamenaces i actuar.
Aquest esborrany també preveu la creació d’un mecanisme d’emergència cibernètica per augmentar la preparació davant d’incidents a la UE i millorar les capacitats de resposta. Es preveu donar suport a:
- Accions de preparació, incloent-hi entitats de prova en sectors molt crítics (sanitat, transport, energia, etc.) per a detectar possibles vulnerabilitats, basades en escenaris i metodologies de risc comuns.
- Serveis de resposta a incidents de proveïdors de confiança del sector privat contractats prèviament i, per tant, disposats a intervenir, a petició d’un estat membre o d’institucions, òrgans i agències de la UE, en cas d’un problema important o a gran escala fruit d’un incident de ciberseguretat.
- Assistència mútua en termes financers, en què un estat membre podria oferir suport a un altre.
Finalment, el reglament proposat estableix el mecanisme de revisió d’incidents de ciberseguretat per millorar la resiliència de la UE mitjançant la revisió i l’avaluació dels incidents significatius o a gran escala després que hagin tingut lloc, extreure’n les lliçons apreses i, si escau, emetre recomanacions per millorar la postura cibernètica de la UE. A petició de la Comissió o de les autoritats nacionals, l’Agència de la Unió Europea per a la Ciberseguretat (ENISA) revisaria determinats incidents i lliuraria un informe amb les lliçons apreses i les recomanacions necessàries.
Al llarg del text s’ha subratllat el caràcter voluntari de la implicació dels estats membres en els mecanismes establerts per la proposta de la Comissió i s’han aclarit les interaccions entre les entitats existents i les definides pel projecte de reglament.
L’acord sobre la posició comuna del Consell permetrà a la presidència entrant obrir negociacions amb el Parlament Europeu sobre la versió final de la proposta de legislació.
El pressupost total de totes les accions de cibersolidaritat de la Unió és d’1.100 milions d’euros, dels quals aproximadament dos terços seran finançats per la UE a través del Programa Europa digital.
_____
Esta entrada en español / This post in English / Post en français